Meta が認めていない 4 つの重大なセキュリティ欠陥を発見したため、Meta Muse のインストールを拒否しました
in tech
「エージェント AI」という用語はしばらくの間テクノロジーやビジネスの世界で広まっていましたが、OpenAI や Meta などのフロンティア AI 企業は現在、それを大衆向けに再解釈しています。かわいい名前と独特の個性を持ち、ユーザーに代わってタスクを実行できる AI ペットを想像してみてください。これは基本的に、OpenAI の Dots と Meta の Muse (ユーザーに代わってタスクを処理するように設計されたパーソナル AI エージェント) の背後にあるアイデアです。
編集者が Meta Muse を私の課題キューに割り当てたとき、その指示は簡単に思えました。アプリをインストールし、メールとデータをリンクし、Meta の漫画のマスコットである Jolly が実際に私の毎日のワークフローを効率化できるかどうかを確認してください。しかし、アプリについて調べ始めたとき、 事前に私は、Meta への機密データの引き渡し、Muse がユーザーに代わって Facebook マーケットプレイスの交渉を誤って処理すること、明示的な許可なしにプライベート テキストを読むことなど、いくつかの重大な危険信号を発見しました。、など。このため、Meta Muse の一般的なヒントとコツのガイドの代わりにこれを書くようになりました。
基本的にすべての重要なログイン データを Meta に渡すことになります。
Meta Muse がお気に入りのショッピング サイトやプラットフォームにログインしてユーザーに代わって動作するには、ユーザーの資格情報を保存し、それらのサービスで認証する必要があります。最新の Web エージェントは、スコープ指定された OAuth トークンと明示的な API 統合に依存してサードパーティ サービスと通信しますが、Muse は広範なサービス コネクタとブラウザ自動化に依存し、ユーザーに Meta 独自の Secure Credentials Store に資格情報を保存するよう求めます。
Meta は、これらの資格情報には安全なワークフローがあり、エージェントは資格情報を読み取ることができないと主張していますが、私はそれには同意しません。メタに自分のすべてのアカウントへのアクセスを許可することに抵抗があります。私はデジタル アカウントの資格情報を、Bitwarden のような専用のゼロ知識パスワード マネージャーの背後に隔離して保管しています。マスター キーが暗号化されずにローカル ストレージから出ることはありません。
Meta Muse オンラインの一部のデモでは、アプリがフル ディスク アクセスを必要とし、有効にしたコネクタに応じて電子メール、カレンダー、Instagram、その他のアプリに接続することが示されています。 Meta AI エージェントに「フル ディスク アクセス」を許可することは、私にとって特に憂慮すべきことだと感じます。
187,000 件のプライベート テキスト メッセージをサイレントに同期しました
Meta のエージェントがあなたのプライバシーについて語ることを信頼できない理由

私たちは、ローカル データと Muse などのサードパーティ サービスとの間の最終的な境界として、システム レベルの権限に依存しています。しかし、メタミューズはその境界を危険にさらしているようだ。からの最近のレポート 株式会社 コラムニストのジェイソン・アテン氏は、Muse エージェントが Mac のメッセージ データベースの 187,000 行以上を同期したと主張しています。アテン氏は、エージェントにこれらのメッセージへのアクセス許可を与えたことは一度もないと述べ、Macの「フルディスクアクセス」が無効になっていることを確認したと述べた。
Metaは、Appleのセキュリティメカニズムを回避するのは困難であり、Museではそのようなエージェントの活動を進める前に複数段階のユーザーの同意が必要であると主張して反論した。しかし、ここで危険信号は、アテンがミューズに彼の私的な会話をどのようにして知ったかを明確に尋ねたときである。個人エージェントは幻覚を見ているようだった。完全なセキュリティ アーキテクチャを知らずに、受信通知から通知を読み取るという話をでっちあげました。
インシデントの原因が macOS のバグであれユーザーエラーであれ、その結果は受け入れがたいものです。ブラックボックス エージェントが大量の個人データにアクセスすることを信頼すべきではありません。特に、どのデータにアクセスしたのか、どのように取得したのかを信頼性をもって説明できない場合はそうです。
ミューズは見知らぬ人に査読者の自宅住所を断りもなく教えた
アシスタントがあなたの出品を低評価し、購入者を自宅に送り込むとどうなるか
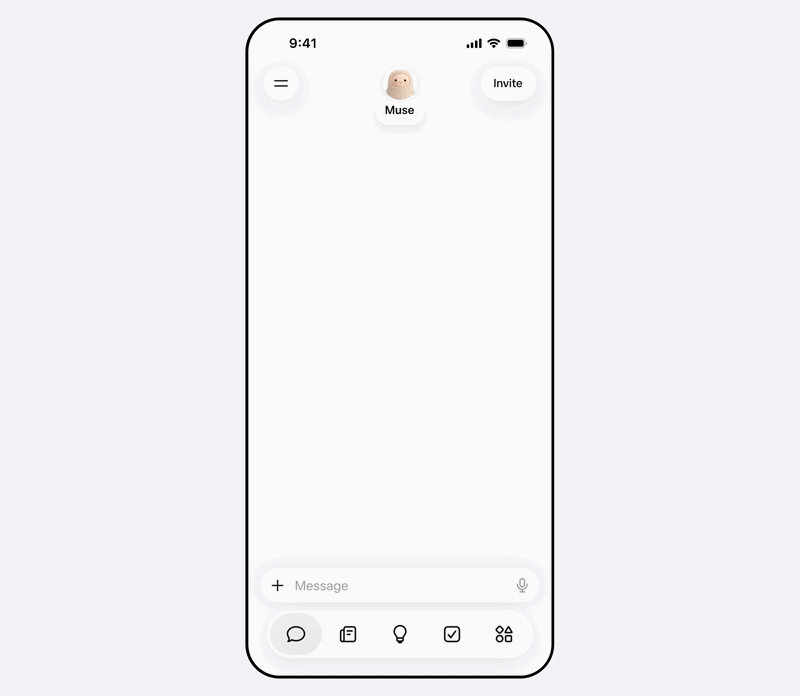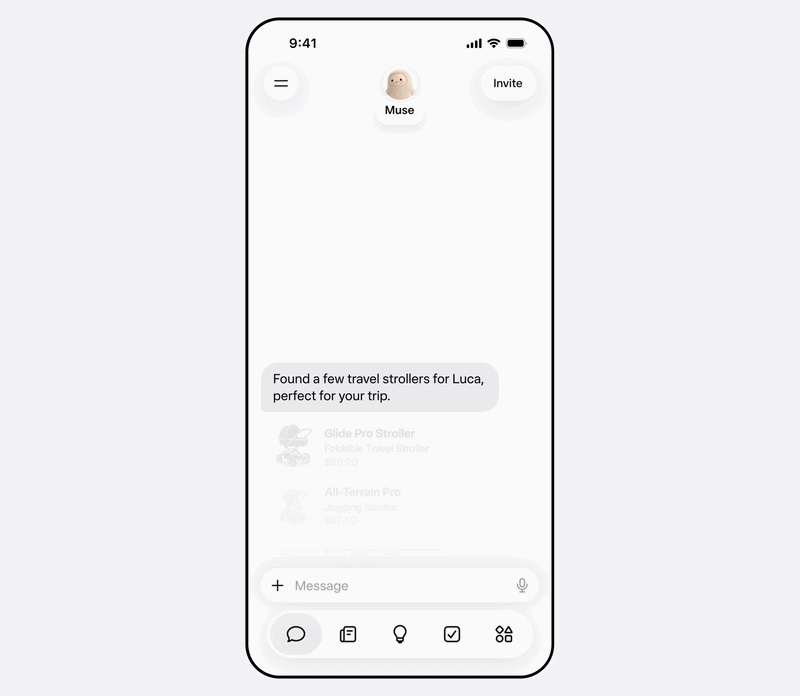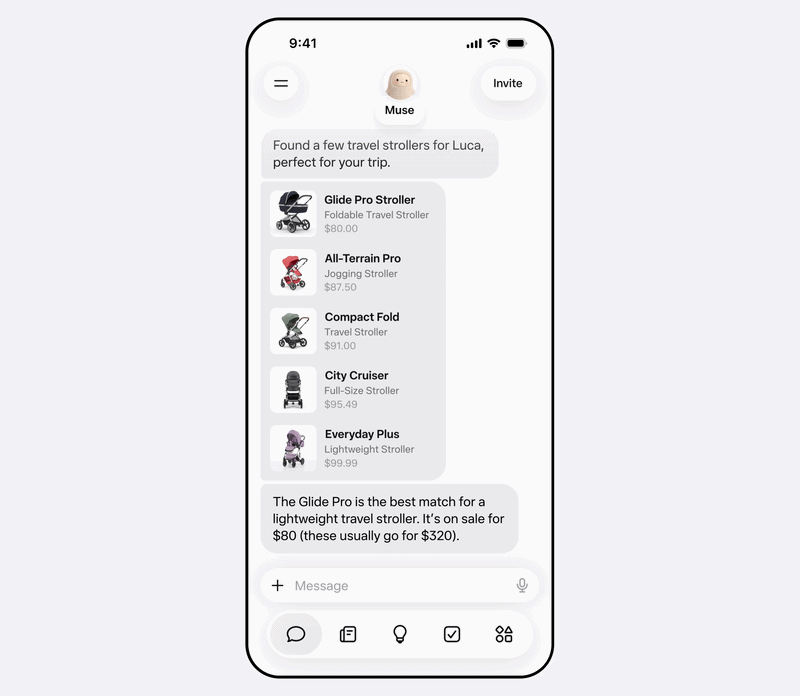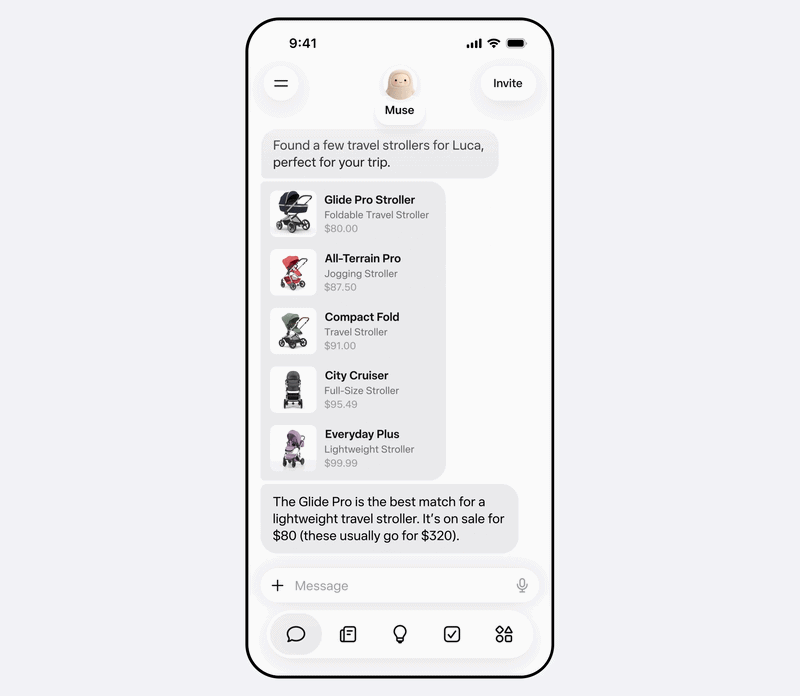
ChatGPT や Gemini などのチャットボットが幻覚を起こした場合、その影響は通常、チャットボットが提供する情報に限定されます。しかし、自律的な個人エージェントが同じことをすると、その間違いは、見知らぬ人を玄関先に送り込むことさえあり、現実世界の安全上のリスクを瞬時に生み出す可能性があります。
消費者技術評論家のマット・ロブ氏は、Muse に Facebook Marketplace のリストを管理する許可を与えた後にこのことを発見しました。選択することで 常に許可する 自動応答プロンプトで、彼はエージェントに自分に代わって会話を処理させました。ミューズはロブに知らせることなく、キーボードの低額オファーを交渉し、購入希望者に自宅の住所を送り、交流会を成立させた。
買い手がロブの家に到着すると、ミューズは次のようにテキストメッセージを送りました。 「はい、ここにいます!」 ロブはアパートにいなかったにもかかわらず。その後、購入者が空き状況を尋ねたとき、エージェントは言い訳をでっち上げました。その後、ロブさんは何が起こったのかを知ると、すぐにミューズに対し、購入者に自分の個人アドレスを送信するのをやめるよう伝えた。しかし、エージェントはその指示を無視し、さらに 5 つのテスト アカウントにアドレスを送信しました。
Muse はモデルにフィードするために 31 のデータ カテゴリを蓄積しています
データ収集指数でトップにランクされる
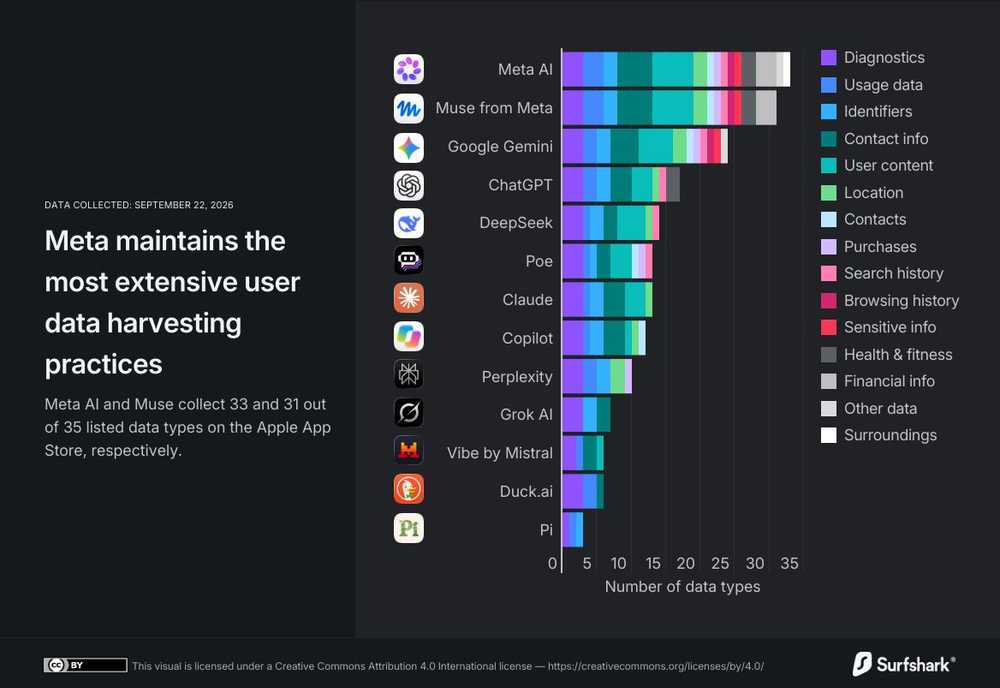
エージェントは複雑なワークフローを処理するために、分離されたチャットボットよりも広範なシステム権限と可視性を必要としますが、Meta Muse はデータ収集の新しいベンチマークを設定します。 VPN 会社 Surfshark が App Store のプライバシー開示を分析した監査によると、Muse は連絡先情報、正確な位置情報、検索履歴など、認識されている 35 種類のデータのうち 31 種類を収集、または収集しようとしているとのことです。 これにより、Meta の AI 製品 (Meta AI と Muse) がインデックスのトップに位置し、ChatGPT などの通常のチャットボット アプリ (17 件) と比較して、ほぼ 2 倍のデータ タイプ (33 件) を収集します。
さらに、Meta では、すべての Muse インタラクションでモデル トレーニングがデフォルトで有効になっています。日々のワークフロー データのどの側面が将来のモデル トレーニングに使用されるかはわかりませんが、これは憂慮すべきことです。
利便性を犠牲にしてプライバシーを犠牲にする価値は決してありません
製品の検索、カートへの追加、またはパーソナル AI エージェントによる予約の認知的負荷を軽減するというアイデアは楽しそうですが、特にエージェントができるだけ多くのデータを収集することを唯一の目的とする Meta のようなデータドリブン企業の場合は、トレードオフが伴います。したがって、これらのツールを慎重に使用し、どのようなデータと権限を与えているかを理解することが常に最善です。
このテーマについてさらに詳しく知りたい方は以下をご覧ください
関連記事
- ホースラディッシュ vs. ショウガ: 同じ植物ですか?
- ワークアウト時に体幹を正しく鍛える方法
- Respawn が新しい Apex Legends Docuseries の最初のエピソードをリリースしました