公式発表、ホームラバーはハッカーの標的になる可能性が最も高い
in tech
ホームラボは、ホーム コンピューティングの真の驚異です。あなたは独自のサービスのマスターであり、NAS を実行し、サーバーを実験し、ネットワークを完全に制御することができます。それは素晴らしいことですが、残念なことに、ホームラボにも欠点がないわけではありません。
Bitdefender と Netgear の新しいレポートによると、NAS、リモート アクセス サービス、または常時接続デバイスのコレクションを所有している人は、多くの心配を抱えていることがわかります。もしあなたがそうであれば、露出したネットワーク機器はハッカーにとっておいしい食べ物になる可能性があります。
最新のセキュリティ レポートには、NAS 所有者にとって恐ろしいニュースが含まれています
私たちのお気に入りのストレージ デバイスは最も脆弱なデバイスの 1 つです
あなたが NAS を使っているホームラバーの場合、デバイスのセキュリティを強化することを急いでいるかもしれない非常に不愉快なニュースがあります。 Bitdefender と Netgear の 2026 年の IoT セキュリティ ランドスケープ レポートによると、ネットワーク接続ストレージは、接続されたホーム デバイス全体で記録されたすべての脆弱性観察のなんと 22% を占めています。これは、NAS デバイスだけで約 2 億 6,160 万件の観測が行われたことになります。
さらにパフォーマンスが悪かった唯一のカテゴリは、セキュリティ問題で悪名高いスマート TV (22.7%) と、同じ問題に悩まされているスマート プラグ (22.4%) でした。あなたの大切な NAS を保管しておきたいと思うような会社ではありません。
このレポートでは、今年 1 月から 9 月までに約 1,040 万の保護されたホーム ネットワークを調査し、その結果、54 億件の大規模なセキュリティ イベントと約 12 億件の脆弱性の観察が発見されました。正直に言って、これらすべてのことを考えると、ネットワークを安全に保つことの重要性がわかります。これらの数字は、特に NAS デバイスやホームラボを信頼している種類のデータの文脈に当てはめると恐ろしいものです。
さて、プラグを外して大暴れする前に、重要な区別をする必要があります。これらの数字は、次のことを観察したものです。 知られている 脆弱性、成功しなかった攻撃、またはハッキングされた個々のデバイスの数。それは次のレベルのワイルド (または次の次のレベル) になります。
それでも、これらの数字は、危険を伴う可能性があるため、NAS をインターネットに公開するのはやめるべきであることを思い出させるものです。特に同じデバイスを何年も使用している場合は、重要なアップデートを忘れたり見逃したりして、ネットワーク全体に大きな穴が開いたままになることがよくあります。
ホーム ネットワークが継続的にスキャンされている可能性があります
ハッカーはサーバーを見つけるためにあなたが誰であるかを知る必要はありません
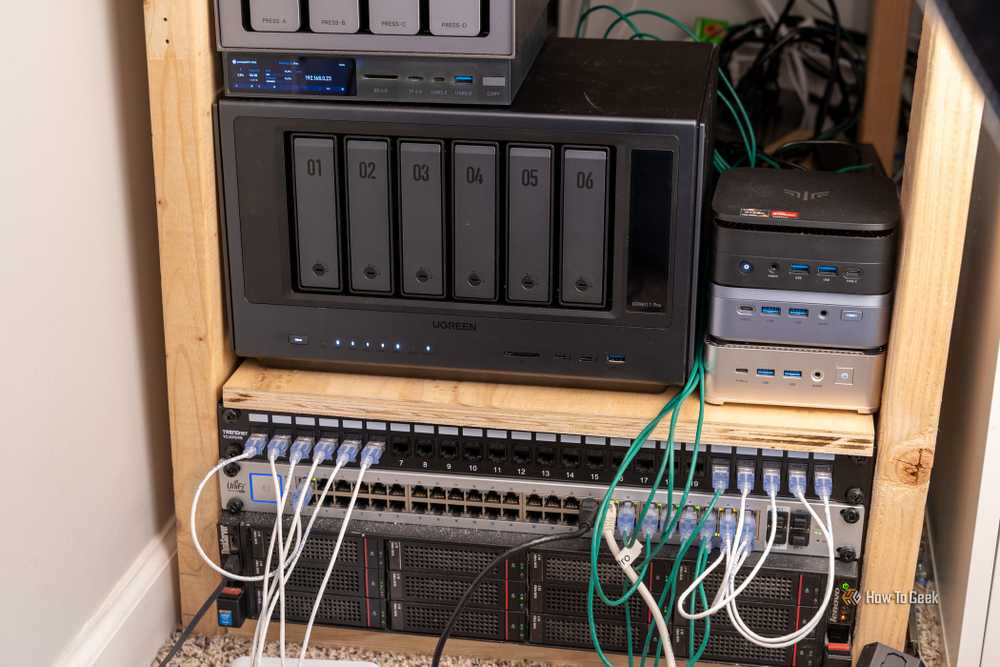
特に危険なことをしない限り、自分のネットワークはハッカーを含む誰にとっても興味がないと考えるでしょう。あなたのデバイスがすべてのハッカーにとって注目を集める標的になる可能性が低いのは事実かもしれませんが、だからといってデバイスがまったく関心がないわけではありませんし、実際、サイバーセキュリティの脅威から免れるわけでもありません。
ここで、少し不快に感じるかもしれないことを説明します。ハッカーは、あなたが誰であるか、さらにはホームラボを持っているかを知る必要もなく、家を訪ねてきます。自動ボットは常にパブリック IP アドレスをスキャンして、開いているポートや脆弱なサービスを探していますが、Bitdefender のレポートは、これがどれほど一般的であるかをかなり厳しい状況で示しています。
研究者らは、検出された攻撃カテゴリのアクティビティの 90% を占める約 48 億 5,000 万件のポート スキャン イベントを記録しました。また、約 4 億 6,600 万件のブルートフォース試行も観察されました。
幸いなことに、スキャンは誰かがアクセスを取得したことを意味するものではありませんが、私個人としては、ハッカーが私の存在を認識することを考えるだけで少し不快に感じます。
自己ホストするすべてのサービスもセキュリティを確保する必要があります
1 つのポートを忘れると、驚くほど多くの問題が発生する可能性があります

ホームラボの最も優れた点の 1 つは、必要なものをほとんどすべて自己ホストできることです。 Plex、Jellyfin、Nextcloud、Home Assistant、さまざまな Docker コンテナーなど、何でもあります。ただし、ここに欠点があります。追加するすべてのサービスは、特にホーム ネットワークの外部からアクセスできるようにしている場合、攻撃者にとって新たな侵入ポイントとなる可能性があります。
多くの場合、ポート転送が原因ですが、UPnP などの機能によって、気付かないうちに自動的にポートが開かれることもあります。また、多数のサービスを実行している場合、どのサービスが公開され、適切に保護され、完全に更新されているかを追跡することは、少々悪夢になる可能性があります。そのため、可能な限りホームサーバーを公共のインターネットから遠ざけることをお勧めします。
古いハードウェアへの愛着がマイナスに作用することもあります
古い NAS またはルーターはセキュリティ上の責任を負います

ホームラボで私が気に入っている点の 1 つは、古いハードウェアに第二の人生を与えられることです。老朽化した PC がホーム サーバーになり、古いルーターが新しい目的を見つけ、NAS が何年も問題なく動作し続けることができます。
残念ながら、ハードウェアを再利用するという同じ愛情が戻ってきて、私たちを苦しめる可能性があります。古いデバイスはファームウェアのアップデートやセキュリティ パッチを受け取らない可能性があり、既知の脆弱性が攻撃者に悪用される可能性が広く残されています。実際、Bitdefender レポートでは、脆弱性観察の 99.97% に公的に文書化された CVE が関与していることが判明しました。これは、これらが不可解な 1 回限りの状況ではないことを意味します。それらは世界がすでに知っていた脆弱性でした。
心配しなければならないのは古いハードウェアだけではありません。古い OS、Docker コンテナ、ハイパーバイザーなどはすべて、単独で脆弱性を引き起こす可能性があります。アップデートには注意してください。
安全を確保するためにホームラボをやめる必要はありません
このような(確かに恐ろしい)ことはどれも、自宅の研究室を放棄して、どこか緑豊かな森の中で隠者のような人里離れた生活を送る必要があることを意味します。ただし、これは、ネットワークのセキュリティを真剣に考慮する必要があることを思い出させる良いものであることは間違いありません。それらのアップデートを継続し、ポート転送を削除し、常に強力なパスワードを使用し、より脆弱なデバイスを独自の VLAN に分離することを検討してください。少しのメンテナンスは、ネットワークを安全に保つのに大いに役立ちます。
このテーマについてさらに詳しく知りたい方は以下をご覧ください
関連記事
- 2023年のバリニーズ猫の価格:購入費用、獣医代、その他の費用
- サウスカロライナ州に住んでいた 3 種類の恐竜 (そして今日化石が見られる場所)
- スモーキーマウンテンズで最も絵に描いたように美しい10の滝(およびそれらを見つける場所)